
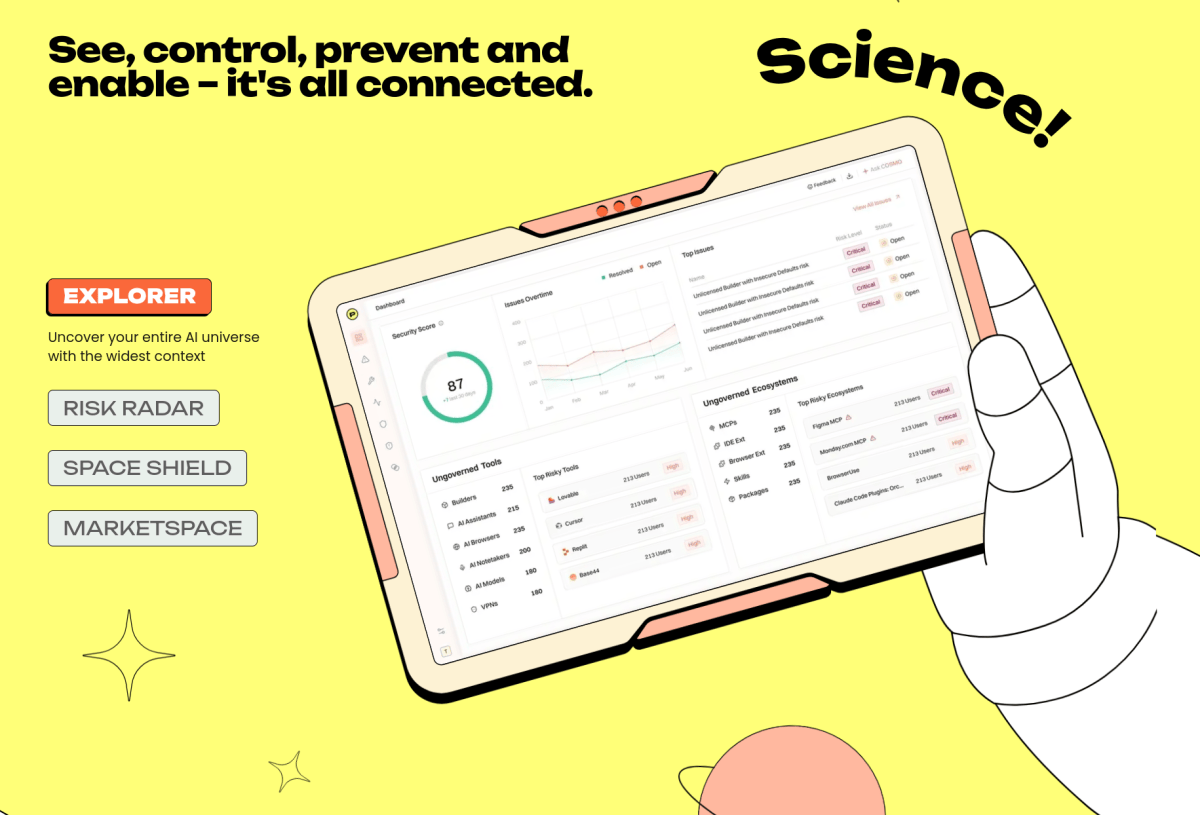
AI正在以一种出人意料的方式重塑企业安全版图。据TechCrunch报道,安全初创公司Pluto Security近日完成了4200万美元融资,而支撑这一轮融资的核心逻辑并不复杂:当公司把AI工具开放给每一名员工时,人们总会以超出预期的方式使用它们,而这正在持续制造新的、巨大的安全缺口——或者说,这些缺口很快就会显现。
这笔融资的时机颇具象征意义。过去两年,生成式AI从实验性工具迅速变成企业办公的基础设施,写代码、做分析、拟合同、处理客服工单,几乎每个岗位都能找到对应的AI助手。但在安全团队眼中,能力扩散的另一面是风险扩散。
影子AI:便利背后的安全黑洞
所谓“影子AI”,指的是员工未经IT或安全部门批准,自行使用外部AI工具处理工作内容的行为。这一现象在企业内部极为普遍:员工把客户名单粘贴进聊天机器人做分类,把内部代码提交给AI助手做审查,把尚未公开的财报草稿交给AI润色。对员工而言,这只是效率工具;对安全团队而言,这相当于在公司防火墙上开了无数个自己都不知道的门。
更棘手的是,这些行为的可见度极低。传统的数据防泄漏(DLP)体系围绕邮件、网盘、U盘等明确通道构建,而AI交互往往是浏览器里的一次粘贴、一次回车,流量加密、目标域名合法、行为看起来与正常上网无异。当数据已经出现在第三方模型的上下文里,事后追溯往往为时已晚。
传统安全工具为何失灵
企业安全体系过去二十年的演进,基本建立在“边界清晰、资产可枚举”的前提上:有明确的终端、明确的服务器、明确的访问路径。AI的引入打破了这三个前提。
“给公司里每个人开放AI工具的问题在于,人们会用你意想不到的方式去使用它们。”
首先是身份与权限的模糊化。当AI代理(Agent)开始代表员工执行任务、调用内部API、读写数据库时,它到底算人还是算机器?该套用哪一套权限模型?其次是数据流向的不可控。模型推理发生在企业边界之外,提示词里可能混入敏感信息,而输出结果又可能被再次投喂给其他工具。第三是攻击面的扩张:提示词注入、模型幻觉导致的错误决策、第三方AI供应链的合规风险,都是传统扫描器和防火墙难以覆盖的领域。
这也解释了为什么Pluto Security这类公司将叙事重点放在“让安全团队重新获得可见性”上。在AI时代,安全产品需要回答的问题不再是“有没有异常流量”,而是“谁在用AI、用了哪些AI、把什么数据交给了AI、AI又做了什么”。
资本为何持续押注AI安全
4200万美元的融资规模,在当下的安全创业赛道中属于相当可观的量级,也反映出资本市场的一个判断:AI带来的安全需求不是一次性的项目,而是持续性的结构性支出。企业可以暂缓上马某个AI应用,但很难暂停对数据泄露的担忧;而当监管开始就AI数据使用提出更明确的要求时,合规压力会进一步转化为采购预算。
从更宏观的视角看,AI安全正在分裂成两条清晰的赛道:一条是“用AI做安全”,即用大模型提升威胁检测与响应的效率;另一条是“为AI做安全”,即为模型、代理和数据流提供防护。Pluto Security显然站在后一条赛道上,而这条赛道目前最大的特点是——需求真实,但最佳实践尚未定型。谁能率先把模糊的风险转化为可操作的产品语言,谁就更有可能在企业预算中占据一席之地。
编者按:真正的挑战在组织,而不只在技术
值得提醒的是,AI安全问题的根源往往不是技术不够先进,而是组织治理的滞后。很多公司至今没有一份清晰的AI使用政策,没有对可用的AI工具做过安全评估,也没有为员工提供“哪些数据绝不能交给AI”的明确指引。在这种状态下,再先进的安全产品也只能做到事后补救。
因此,对企业的现实建议是三条:其一,建立AI资产清单,搞清楚公司里到底有多少AI工具在跑;其二,把AI使用纳入现有的数据分级与权限体系,而不是另起炉灶;其三,承认员工的效率需求是真实存在的,用合规的内部通道去替代封堵,而不是简单禁用。
AI不会让企业安全变得无解,但它确实让旧地图失效了。Pluto Security拿到的这4200万美元,本质上买的是一个尚未写完的答案——而这个答案,所有正在拥抱AI的企业都得一起寻找。
本文编译自TechCrunch
© 2026 Winzheng.com 赢政天下 | 转载请注明来源并附原文链接