
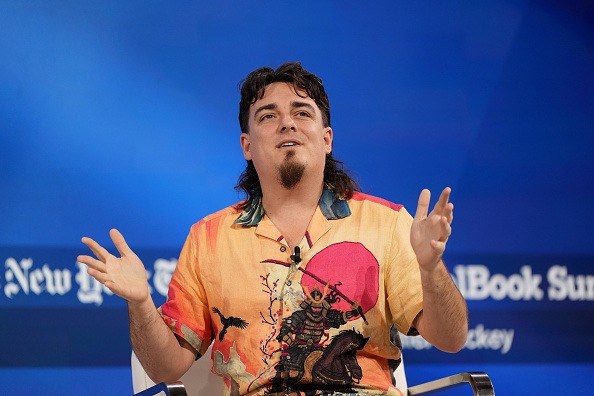
TechCrunch报道,国防科技公司Anduril联合创始人Palmer Luckey近日发出警告:AI驱动的网络攻击正在以更快的速度进化,而现有防御体系仍停留在旧范式,过时技术让关键系统暴露在新一波攻击面前。他用一句极具紧迫感的话概括态势:“现在该跑起来了。”这并非危言耸听,而是对攻防节奏失衡的直白描述。
攻击侧正在被AI重写
传统网络攻击依赖人工侦察、漏洞利用和社工诱饵,周期长、成本高。生成式AI与自动化代理正在改变这一经济学:攻击者可以更快扫描资产、生成钓鱼邮件、伪造身份、编写恶意脚本,并在多轮交互中动态调整策略。更值得警惕的是,AI让规模化攻击具备“定制感”,中小机构也可能成为精准目标。攻击从单点突破转向持续试探,防御方稍慢一步就可能被穿透。
防御侧为何慢半拍
Luckey所指的“过时技术”并不只是老旧设备。它还包括碎片化的日志、割裂的身份体系、缓慢的补丁流程,以及以合规检查为中心的安全思维。很多组织仍把安全当作项目而非能力,系统上线后再补控制,供应链和云环境却持续扩张。当攻击者用AI压缩发现到利用的时间窗口,依赖人工审批和静态规则的防御自然难以跟上。
“现在该跑起来了。”——Palmer Luckey
编者按:安全范式需要换挡
这句警告的核心不是制造恐慌,而是提醒组织切换安全范式:从边界防护转向零信任与持续验证,从定期演练转向常态化红蓝对抗,从孤立告警转向可编排的自动化响应。AI既是攻击工具,也应是防御基础设施的一部分,但前提是数据治理、身份权限和供应链透明度到位。否则,AI防御只会放大既有漏洞。
从“买产品”到“建能力”
对企业而言,优先级应包括:梳理关键资产与攻击面,缩短漏洞修复窗口,强化多因素认证与最小权限,建立可观测的日志与威胁情报闭环,并对第三方供应商进行持续评估。对政府和国防相关机构而言,更需要在采购、标准与人才上同步提速。Luckey的Anduril背景让这番话更具象征意义:软件定义、快速迭代的国防科技正在倒逼传统安全体系改革。
AI网络攻击不会等待预算周期结束。真正的防御优势,来自比攻击者更快的学习与响应速度。正如Luckey所言,现在不是观望的时候,而是开始奔跑的时候。
本文编译自TechCrunch
© 2026 Winzheng.com 赢政天下 | 转载请注明来源并附原文链接