
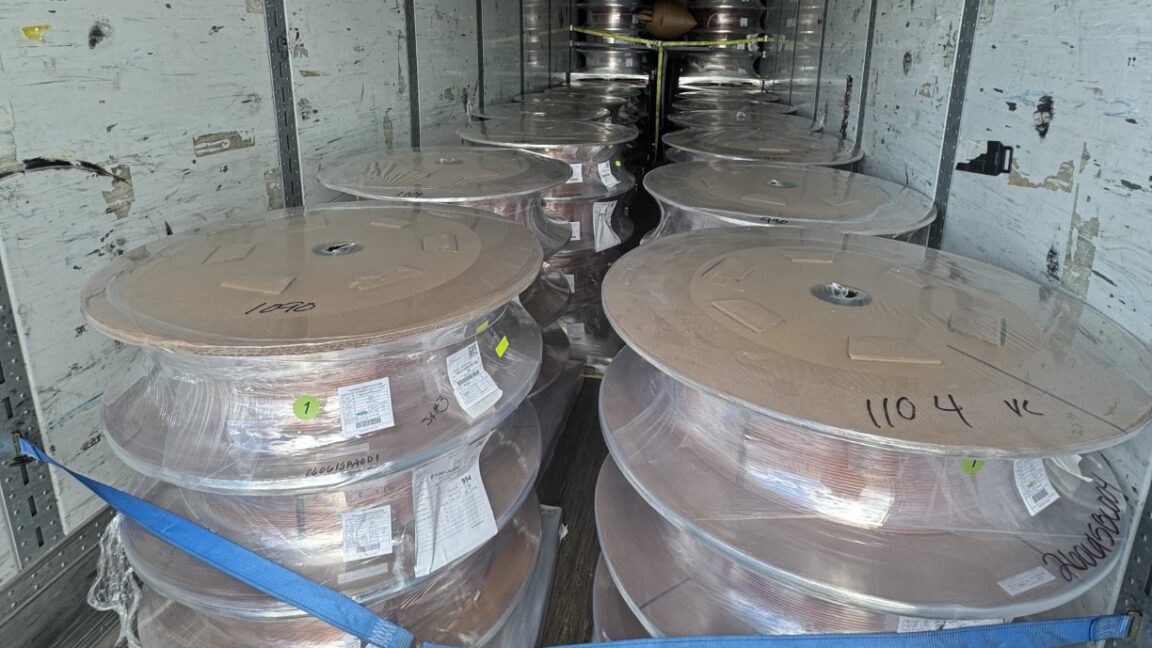
数据中心建设热潮正在把服务器、GPU、交换机等昂贵设备源源不断送上公路,而一条新的犯罪链条也随之浮出水面。据Ars Technica报道,调查人员披露,一伙高速公路窃贼利用GPS欺骗手段,从运往数据中心的货运中窃取约1亿美元的设备。这不再是传统的撬车厢、剪锁头,而是对物流定位系统的精准攻击。
GPS欺骗如何“劫持”一辆卡车
现代货运高度依赖卫星定位。车辆上的远程信息处理终端、司机导航、车队调度和货主追踪系统,都会读取GNSS信号并据此判断位置、路线和到达时间。GPS欺骗的核心,是攻击者发射比真实卫星信号更强的伪造信号,让接收器计算出错误坐标。对物流平台而言,卡车可能“显示”在正常路线上,实际却被引导至偏僻地点;或者系统看到车辆已到达某个安全节点,而货物早已被转移。
这类攻击之所以危险,在于它攻击的是“信任层”。调度员、货主和保险方往往相信屏幕上的点位就是现实。一旦定位数据被污染,异常停留、路线偏移和交接延误都可能被掩盖,等到发现失联时,货物已经消失。
编者按:当物流系统看到的不是现实,而是攻击者想让它看到的地图,传统以“轨迹”为核心的货运安全体系就需要重新设计。
为什么目标是数据中心货物
数据中心设备具有高价值密度、标准化和易转手的特点。一块高端GPU、一台满载存储的服务器或一批网络交换机,体积有限却价值惊人;在AI算力需求高涨、硬件供应紧张的背景下,黑市承接能力更强。与传统消费品相比,这类货物往往通过多级承运商、临时仓库和跨州线路运输,参与方多、信息流转复杂,给有组织的犯罪团伙留下可乘之机。
调查人员提到的1亿美元规模,说明案件可能并非单次偶发,而是涉及长期踩点、信息获取和销赃网络的系统性犯罪。高速公路窃贼不再只是随机寻找机会,而是在利用供应链数据、跟踪设备和运输节点实施“情报驱动”的盗窃。
供应链安全的新短板
这起案件暴露出的关键问题,是物流行业对单一定位源的过度依赖。要降低风险,企业需要把GPS数据与其他信号交叉验证,例如蜂窝网络定位、惯性导航、司机主动签到、仓库门禁记录和人工异常复核。对高价值数据中心货物,还应采用路线随机化、武装或双人押运、防篡改封条、分段交接和承运商安全审计等措施。
同时,货主和保险公司应重新评估“实时可见性”的真实含义:屏幕上有一个移动的点,并不等于货物安全。真正的可见性需要异常检测、通信冗余和快速响应机制。监管机构也应关注GNSS干扰与欺骗的上升趋势,因为受影响的不只是货运,还有航空、航海和关键基础设施授时。
结语
数据中心是数字经济的底座,而它的设备在抵达机房之前,仍要穿过现实世界的公路、仓库和交接点。GPS欺骗盗窃案提醒行业,算力供应链的安全不能只写在机房里,也必须延伸到每一辆运输车、每一个定位终端和每一次异常告警。随着AI硬件价值持续攀升,这类攻击大概率不会消失,只会变得更加隐蔽和专业。
本文编译自Ars Technica。
© 2026 Winzheng.com 赢政天下 | 转载请注明来源并附原文链接