
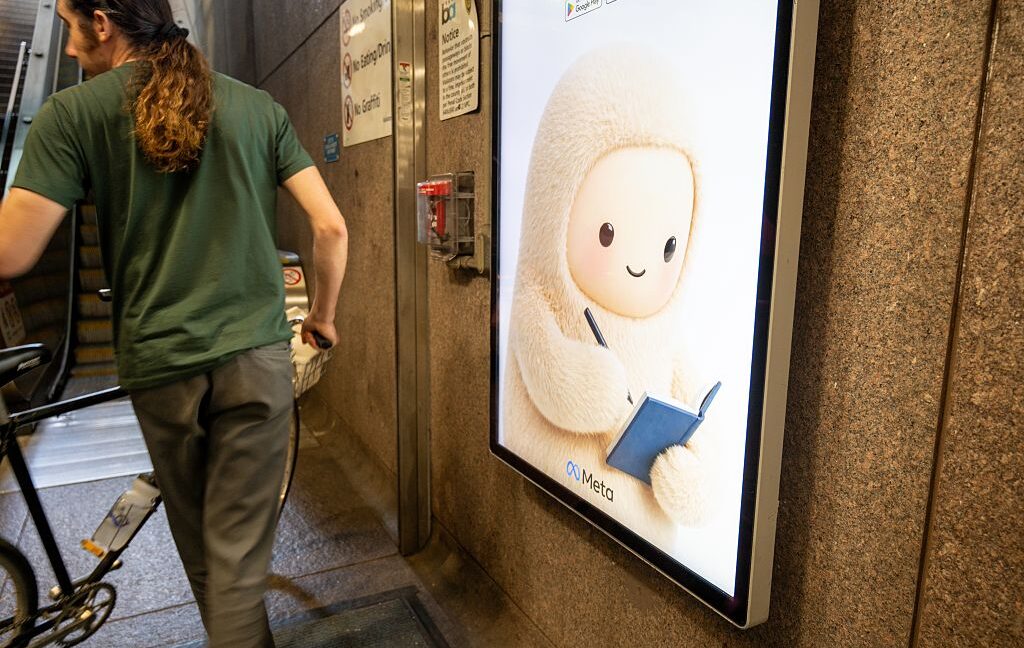
一场围绕AI隐私的风暴正在Meta内部发酵。据Ars Technica获取的内部聊天记录显示,Meta员工对该公司AI功能“Muse”的隐私侵犯问题深感不安,部分员工在内部讨论中直言“令人毛骨悚然”。这场风波不仅揭开了大厂AI产品在数据安全上的灰色地带,也让外界重新审视AI助手与用户隐私之间的脆弱边界。
事件始末:内部聊天记录曝光
据披露,Muse在运行过程中会出现输出混乱的情况,向用户展示随机的银行账户余额、比特币余额等敏感财务数据。这些看似精准的数字一度让员工怀疑用户真实数据遭到泄露,内部聊天记录中充斥着焦虑与质疑。有员工表示,AI助手随意抛出这类信息,足以让用户误以为自己的账户被“看光”。
更令员工不安的是,这类输出并非偶发个例。聊天记录显示,Muse在不同场景下反复出现类似问题,暴露出模型在内容安全和数据边界上的系统性隐患。对于一家坐拥数十亿用户数据的大型平台而言,这种不确定性显然难以被内部接受。
Meta回应:这些数字“不是真的”
面对内部恐慌,Meta的回应相对克制。公司坚称Muse输出的银行和比特币余额信息并不对应任何真实用户数据,而是模型生成过程中的随机产物,属于典型的AI“幻觉”。换言之,这些数字看起来煞有介事,实则与任何真实账户毫无关联。
然而,这一解释并未完全平息争议。批评者指出,即便数据是“假的”,AI助手能够生成看似真实的敏感财务信息,本身就说明其在内容过滤和隐私保护机制上存在漏洞。用户无法分辨一串余额数字究竟来自自己的账户,还是模型的凭空捏造,这种模糊性正是信任危机的源头。
“问题不在于AI说错了话,而在于它说出了不该说的话。”——业内分析人士
AI助手的隐私困局
Muse事件并非孤例。随着生成式AI快速普及,AI助手接触用户个人数据的场景越来越多,从日程安排到财务咨询,AI正渗透生活的方方面面。但与此同时,模型“幻觉”、数据记忆、训练数据泄露等问题层出不穷。业内人士指出,AI产品最大的风险往往不是能力不足,而是边界失控——尤其是当模型凭空捏造出看似真实的敏感信息时,用户很难分辨真伪。
从技术角度看,大模型本质上是在海量数据中学习概率分布,其输出天然带有“编造”倾向。当涉及财务、医疗、身份等高敏感领域时,任何一次错误输出都可能被用户当真,进而演变为真实的隐私恐慌或财产风险。
大厂AI的信任危机
对Meta而言,Muse风波的影响可能超出一次产品bug的范畴。近年来,Meta在隐私问题上屡遭诟病,从剑桥分析事件到广告追踪争议,用户对其数据处理的信任本就脆弱。如今AI功能再添隐私疑云,无疑会加剧外界的警惕。分析人士认为,AI时代的数据安全不再是单纯的技术问题,而是关乎企业声誉和用户信任的核心议题。
在竞争激烈的AI赛道上,各大厂商争相推出新功能,但隐私保护往往被放在次要位置。Muse事件提醒行业:用户对“AI知道我多少”的敏感度,远比厂商想象的高。
编者按:AI隐私保护不能止于“辟谣”
值得注意的是,AI行业目前普遍缺乏针对“幻觉输出”的明确监管标准。当模型生成看似真实的虚假财务、医疗或身份信息时,责任边界如何界定?用户又该如何辨别?Muse事件为整个行业敲响警钟:在追求AI能力的同时,隐私保护和内容安全必须同步跟上。对企业而言,一句“数据不是真的”远远不够,透明的机制和可靠的防护才是重建信任的关键。
截至目前,Meta尚未公布针对Muse的具体整改措施。但内部员工的焦虑已经传递出一个清晰信号:AI产品的隐私保护,不能只靠危机公关来搪塞。对用户而言,信任一旦破裂,再强大的AI功能也难以挽回。
本文编译自Ars Technica
© 2026 Winzheng.com 赢政天下 | 转载请注明来源并附原文链接